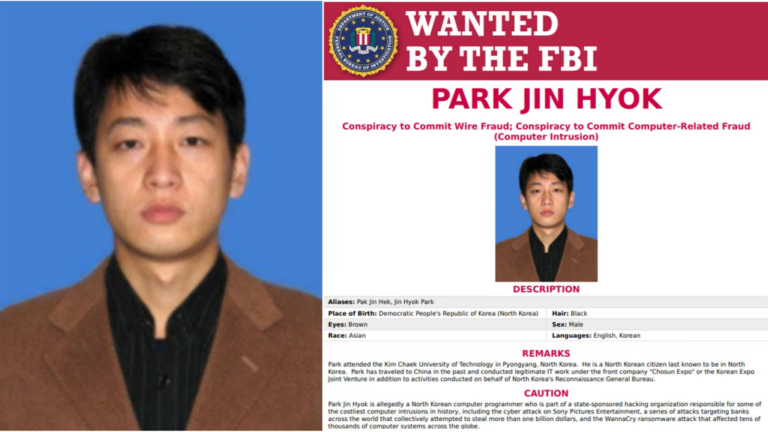
نام پارک جین هیوک، برنامهنویس منتسب به کره شمالی، با چند حمله سایبری بزرگ در تاریخ معاصر گره خورده است؛ از نفوذ به شرکت سونی پیکچرز تا سرقت ۸۱ میلیون دلار از بانک بنگلادش و حمله جهانی باجافزار WannaCry. اما هکر کره شمالی چگونه به یکی از چهرههای مهم پروندههای سایبری آمریکا تبدیل شد و چه ارتباطی با گروه لازاروس داشت؟
هکر کره شمالی؛ مردی که افبیآی تحت تعقیب قرار داد
پارک جین هیوک (Park Jin Hyok) شهروند کره شمالی است که وزارت دادگستری آمریکا در سپتامبر ۲۰۱۸ او را به مشارکت در یک توطئه گسترده برای انجام حملات سایبری متهم کرد. بر اساس شکایت قضایی آمریکا، او با یک گروه هکری وابسته به دولت کره شمالی همکاری داشت که در صنعت امنیت سایبری با نام «لازاروس» شناخته میشود.
افبیآی اعلام کرده است که پارک با یک شرکت مرتبط با دولت کره شمالی به نام Chosun Expo Joint Venture همکاری میکرد. مقامهای آمریکایی مدعی شدند این شرکت پوششی برای فعالیتهای برنامهنویسی و عملیات سایبری بوده است.
با این حال، باید میان اتهامات قضایی و اثبات قطعی مسئولیت فردی تفاوت قائل شد. پارک در آمریکا متهم شده و تحت تعقیب قرار گرفته است؛ اما انتشار اتهامات بهتنهایی به معنای صدور حکم محکومیت قضایی نیست.
حمله به سونی پیکچرز چگونه آغاز شد؟
یکی از مهمترین پروندههایی که نام پارک جین هیوک در آن مطرح شد، حمله سایبری به شرکت سونی پیکچرز در نوامبر ۲۰۱۴ بود.
در این حمله، هکرها به شبکه داخلی شرکت نفوذ کردند و حجم زیادی از اطلاعات محرمانه را به سرقت بردند. بخشی از اطلاعات کارکنان، مکاتبات داخلی، اسناد مالی و فیلمهای منتشرنشده شرکت در فضای اینترنت افشا شد.
این حمله در زمانی رخ داد که سونی پیکچرز برای نمایش فیلم کمدی «مصاحبه» (The Interview) آماده میشد؛ اثری داستانی درباره تلاش برای ترور رهبر کره شمالی. پس از حمله، پیامهایی تهدیدآمیز علیه شرکت و سینماهایی که قرار بود فیلم را نمایش دهند منتشر شد.
مقامهای آمریکایی این عملیات را به هکرهای وابسته به کره شمالی نسبت دادند و انگیزه آن را مرتبط با محتوای فیلم دانستند. در نتیجه، ماجرای سونی به یکی از نمونههای برجسته استفاده از حملات سایبری برای ایجاد فشار سیاسی و اقتصادی تبدیل شد.
سرقت ۸۱ میلیون دلار از بانک بنگلادش چگونه انجام شد؟
در فوریه ۲۰۱۶، مهاجمان سایبری به سامانههای بانک مرکزی بنگلادش نفوذ کردند و تلاش کردند با استفاده از پیامهای جعلی انتقال پول در شبکه بانکی بینالمللی سوئیفت، میلیونها دلار را به حسابهای دیگر منتقل کنند.
مهاجمان در مجموع دستور انتقال نزدیک به یک میلیارد دلار را صادر کردند، اما بخش زیادی از این درخواستها متوقف شد. با این حال، حدود ۸۱ میلیون دلار از منابع بانک به حسابهایی در فیلیپین منتقل شد و بخش عمده این پول هرگز بهطور کامل بازنگشت.
بر اساس تحقیقات و اتهامات وزارت دادگستری آمریکا، این سرقت بخشی از فعالیتهای گروه هکری مرتبط با پارک جین هیوک بود. این پرونده نشان داد که حملات سایبری دیگر صرفاً به سرقت اطلاعات یا تخریب رایانهها محدود نیستند و میتوانند مستقیماً نظام مالی بینالمللی را هدف قرار دهند.
ویروس WannaCry چگونه بیش از ۱۵۰ کشور را درگیر کرد؟
در ماه مه ۲۰۱۷، جهان با یکی از گستردهترین حملات باجافزاری تاریخ روبهرو شد. بدافزار WannaCry در مدت کوتاهی صدها هزار رایانه را در بیش از ۱۵۰ کشور آلوده کرد.
این بدافزار پس از ورود به رایانه، فایلهای کاربران را رمزگذاری میکرد و برای بازگرداندن دسترسی به اطلاعات، درخواست پرداخت پول بهصورت بیتکوین داشت.
یکی از مهمترین قربانیان این حمله، سازمان خدمات درمانی ملی بریتانیا (NHS) بود. بیمارستانها و مراکز درمانی با اختلال در سامانههای رایانهای مواجه شدند و برخی خدمات و نوبتهای پزشکی لغو یا جابهجا شدند.
وزارت دادگستری آمریکا در سال ۲۰۱۸ اعلام کرد که پارک جین هیوک و همدستانش در توسعه و انتشار بدافزار مرتبط با WannaCry نقش داشتهاند. واشنگتن این حمله را بخشی از مجموعه فعالیتهای سایبری منتسب به کره شمالی دانست.
گروه لازاروس چه ارتباطی با این حملات دارد؟
لازاروس نامی است که پژوهشگران امنیت سایبری برای مجموعهای از فعالیتها و گروههای هکری منتسب به کره شمالی به کار بردهاند. این گروه در پروندههای مختلفی از حملات تخریبی به شرکتها گرفته تا سرقت داراییهای مالی و رمزارزها مطرح شده است.
بر اساس اسناد وزارت دادگستری آمریکا، عملیات منتسب به این شبکه تنها به سونی، بانک بنگلادش و WannaCry محدود نبوده است. در سال ۲۰۲۱ نیز دادستانهای آمریکایی اتهامات گستردهتری علیه سه برنامهنویس کره شمالی مطرح کردند و مدعی شدند که آنها در تلاش برای سرقت بیش از ۱.۳ میلیارد دلار پول و رمزارز از بانکها و شرکتهای مختلف نقش داشتهاند.
این رقم مجموع ادعاهای مربوط به تلاشها و عملیات مالی مطرحشده در پرونده بود و نباید آن را با مبلغی که واقعاً به سرقت رفته است یکسان دانست.
چرا حملات سایبری به سلاحی برای دولتها تبدیل شدهاند؟
پرونده پارک جین هیوک نشان میدهد که حملات سایبری میتوانند بدون ورود نیروهای نظامی به خاک یک کشور، خسارات مالی و زیرساختی گستردهای ایجاد کنند.
بانکها، بیمارستانها، شرکتهای فناوری، شبکههای ارتباطی و حتی مراکز دولتی ممکن است هدف چنین حملاتی قرار بگیرند. در بسیاری از موارد نیز شناسایی عاملان اصلی دشوار است؛ زیرا مهاجمان از سرورهای واسطه، هویتهای جعلی و ابزارهای پنهانسازی استفاده میکنند.
اتهامات مطرحشده علیه پارک و شبکه منتسب به لازاروس، نمونهای از نگرانی فزاینده دولتها درباره تهدیدهای سایبری سازمانیافته است؛ تهدیدهایی که مرزهای جغرافیایی را به رسمیت نمیشناسند و میتوانند از پشت یک رایانه، امنیت اقتصادی و اطلاعاتی کشورها را تحت تأثیر قرار دهند.